
Bonjour à tous,
Édition spéciale comme on dit à la téloche, pour raconter les dessous d'un incroyable casse qui a eu lieu (et continue) au Crédit Mutuel Arkéa depuis plusieurs jours. Depuis 48h les versions divergent (et c'est énorme) et tous les faits ne sont pas encore établis. Néanmoins, Zero Bullshit est en mesure de donner un certain nombre d'éléments sur l'affaire et notamment faire la lumière sur cette attaque millimétrée et préparée depuis de longs mois.
Cet article sera régulièrement mis à jour sur le site de Zero Bullshit (qui propose désormais des versions augmentées et interactives des enquêtes), qui suit chaque heure le mouvement des fonds. Parce que même si la banque ne s'est pas fait voler de cryptos, ce sont aujourd'hui des centaines de wallets qui se partagent le butin de plus de 100M€.
Des euros ont été changés en dollars numériques sur des comptes ouverts chez des plateformes d'échange, puis dispersés. Le circuit était monté depuis l'hiver, les comptes chauffés depuis le printemps. L'essentiel de l'argent est sorti en une soirée, un dimanche de Toussaint, alors qu'il pouvait encore être bloqué. Hormis 1,14M$ bloqués dans la nuit du 2 au 3 novembre, il a fallu attendre le soir du 4 novembre, après le communiqué de la banque, pour qu'une partie soit enfin gelée.
Bonne lecture !
Publicité
Cette édition n’a pas bénéficié de soutien d’annonceur. Vous pouvez soutenir Zero Bullshit en achetant cet encart, ou dans d’autres newsletters du groupe ici, ou en nous aidant à commercialiser ces espaces, permettant de faire vivre le média et ses investigations.
Zero Bullshit remercie ses partenaires annuels qui accompagnent nos différentes publications.


Vous pouvez vous aussi communiquer auprès des 500K abonnés des newsletters de Meelton.
💡 Pour soutenir Zero Bullshit vous pouvez :
Communiquer en tant qu’annonceur dans cette newsletter, auprès des 500’000 abonnés de toutes les newsletters éditées par Meelton
Soutenir via un don unique ou récurrent, vous êtes plus de 50’000 à lire chaque édition. Si 1 sur 5 donnait 1€ / mois, le financement de Zero Bullshit serait assuré.
Vous abonner aux autres newsletters de Meelton, comme A Free Lunch, The Long Bet, Helvetica ou Le Brief Patrimonial, et désormais découvrir Le Back Office, les coulisses de ces publications.
💡 Zero Bullshit cherches des infos sur
OKCGO / Laurent Villa / Chloé Albertini / Laurent Perrier
Les dossiers BVH / Clubfunding / SGM
Gruppo San Donato
Le Conservateur
Europlasma
Magellim
🌙 Le Casse
Au Crédit Mutuel Arkéa, les clients sont aussi les propriétaires. Parce qu'en plus d'être la banque à qui parler, le Crédit Mutuel c'est la banque qui appartient à ses clients, et ça change tout. Y compris cette histoire. Parce que le groupe appartient aux caisses locales du Crédit Mutuel de Bretagne et du Sud-Ouest, et ces caisses appartiennent à leurs sociétaires, des clients qui ont acheté des parts. Le tout pèse 5,64M de clients, 11'660 salariés et une quarantaine de filiales, dont la banque en ligne Fortuneo.1
C'est dans cette caisse, longtemps considérée comme le cousin machin, en guerre contre les autres, que des pirates viennent de se servir, en tapant dans l'argent de la banque. Aucun client n'est touché selon le groupe2, qui visiblement a oublié son slogan publicitaire. La méthode est encore floue, et plusieurs sources au sein de la banque ne s'accordent pas. Quant aux représentants officiels habilités à parler au nom du Crédit Mutuel, ils ne semblent pas en savoir davantage.
Reste donc l’histoire qui circule le plus, également la plus plausible. Les pirates sont entrés par l’ordinateur d’un prestataire qui a des droits sur les transactions de la banque3. De là, ils envoient des virements vers « d’autres acteurs bancaires », selon les mots du groupe, à des dates que personne ne veut confirmer. Alors Zero Bullshit est allé lire la blockchain.
Tout commence le dimanche 1er novembre, jour de Toussaint, quand toutes les agences sont fermées. Un week-end férié. Quand personne ne regarde. L’argent détourné atterrit sur des comptes ouverts chez 3 gros CEX4, Kraken, Crypto.com et OKX, des plateformes d’échange de cryptos qui font office de bureaux de change en ligne. Toutes parfaitement réglementées, au passage. Sur ces comptes, les euros sont changés en USDC, un stablecoin émis par l’américaine Circle, cotée à New York, qui place une grande partie de ses réserves dans un fonds géré par BlackRock5. Puis l’USDC quitte les plateformes, retiré vers 18 portefeuilles que contrôlent les fraudeurs. Les receveurs.
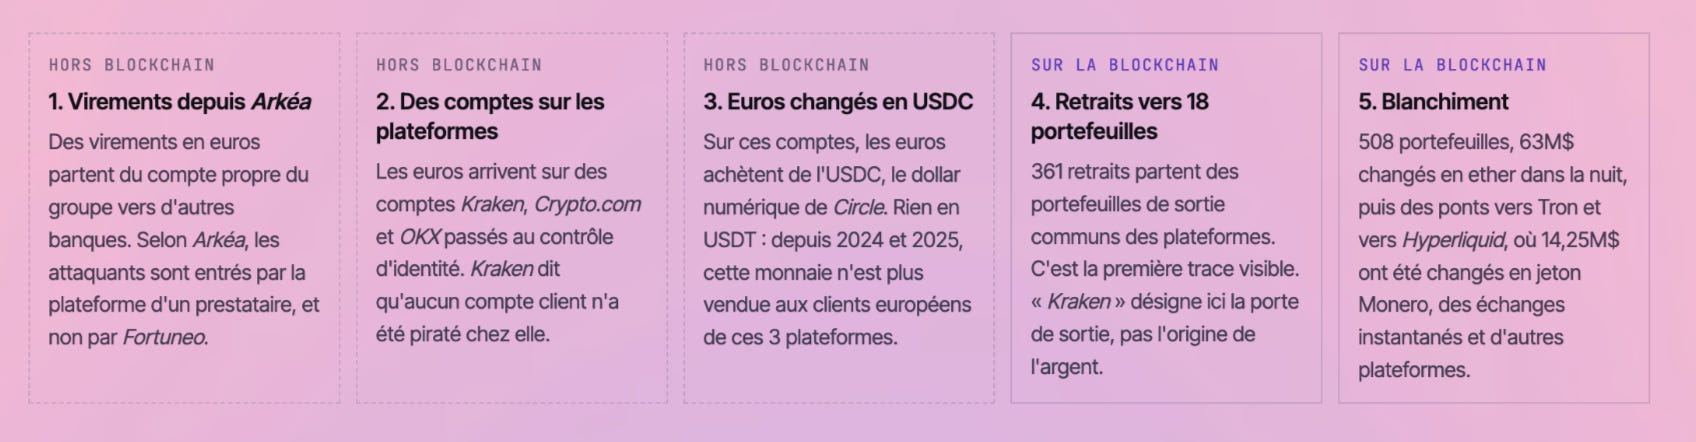
Les 3 premières étapes, des virements aux achats d’USDC, ne laissent aucune trace publique.
La blockchain ne montre que la suite, à partir des retraits vers les 18 receveurs.
💡 Petit lexique pour suivre l'argent
Stablecoin : jeton qui vaut toujours 1$, parce que son émetteur garde l'équivalent en dollars. L'USDC est émis par Circle, l'USDT par Tether. Ce sont les dollars numériques de cette histoire.
Blockchain : registre public où chaque transfert est inscrit, lisible par n'importe qui. Ici, surtout Ethereum et Tron.
Portefeuille : l'équivalent d'un compte sur une blockchain, sans nom attaché. En créer un prend quelques secondes. Qui détient sa clé secrète dispose de l'argent.
Adresse : le numéro d'un portefeuille. Sur Ethereum, une suite de 42 caractères qui commence par 0x.
Geler : bloquer des fonds. Une plateforme peut geler le compte d'un client. Une fois l'argent sorti vers un portefeuille, seul l'émetteur d'un stablecoin peut encore geler ses jetons.
Ether et DAI : la cryptomonnaie d'Ethereum, et un stablecoin sans émetteur central. Personne ne peut les geler.
La suite, Zero Bullshit a passé les 48 dernières heures à la reconstituer, retrait par retrait, transfert par transfert. Pour les fraudeurs, la course commence au premier retrait. Il faut vider les comptes avant qu’une alerte ne les ferme, puis changer les USDC en quelque chose que personne ne peut geler. Devant eux, une nuit de jour férié.
Le premier essai part d’OKX à 13h25 : 48,9K USDC, vers un portefeuille créé le jour même. À 16h33, sur un compte Kraken, les retraits s’enchaînent. 49K USDC, puis 75K, 80K, 85K, 90K, 95K. Une main qui tâte le plafond. Les montants se calent ensuite juste sous la barre des 100K : 99K, 99,9K, 99,5K. Un retrait toutes les 1 à 3 minutes. Vers 17h20, 2 autres comptes s’y mettent, et 3 comptes retirent alors en même temps. L’un en montants ronds. Un autre au dollar près : 48’720, 49’367, 46’444. 2 mains différentes, ou un programme réglé pour en imiter une. À 19h, 12M$ sont sortis.
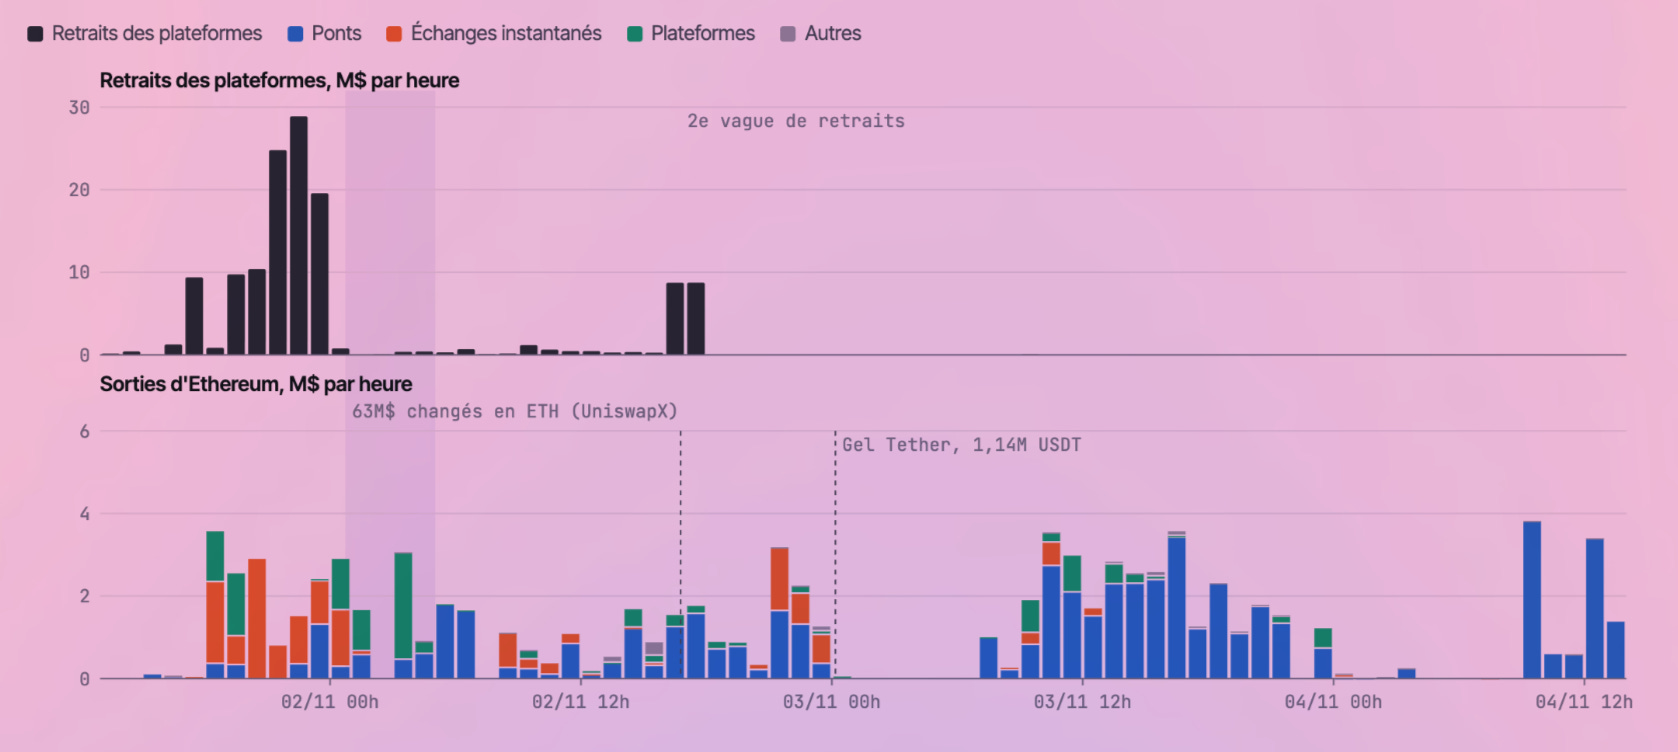
Vers 18h30, les retraits passent aux millions, sur 4 nouveaux receveurs. À 21h06, un autre compte retire 1K USDC, pour voir. 2 minutes plus tard, 9,8M$. À 21h52, un 2e compte refait exactement la même chose. Puis à 22h20, 22h35 et 22h51, chaque fois près de 9,6M$, 2 fois après le même test à 1K. Entre 21h et minuit, 73M$ quittent Kraken, plus de la moitié du butin en 3 heures. Aucun de ces retraits n’est bloqué.
Heure par heure
En haut, les retraits des 3 plateformes, en millions de dollars par heure, heure de Paris, du dimanche 13h au mercredi 13h. En bas, ce qui ressort aussitôt des portefeuilles du voleur : ponts, échanges instantanés, plateformes. Le pic du dimanche soir, puis les 17,2M$ du lundi après-midi.Reconstitution par Zero Bullshit
Voir la version interactive
Le dernier retrait de cette taille arrive à 23h04, sur une adresse qui n’a rien de neuf. Kraken lui a versé 7,15K USDC le 4 mai, puis 48 fois de petites sommes jusqu’à la fin octobre, de 1,3K$ à 72K$. Ce soir-là, 9,58M$, 1’340 fois le premier versement. 108 secondes plus tard, l’argent est reparti.
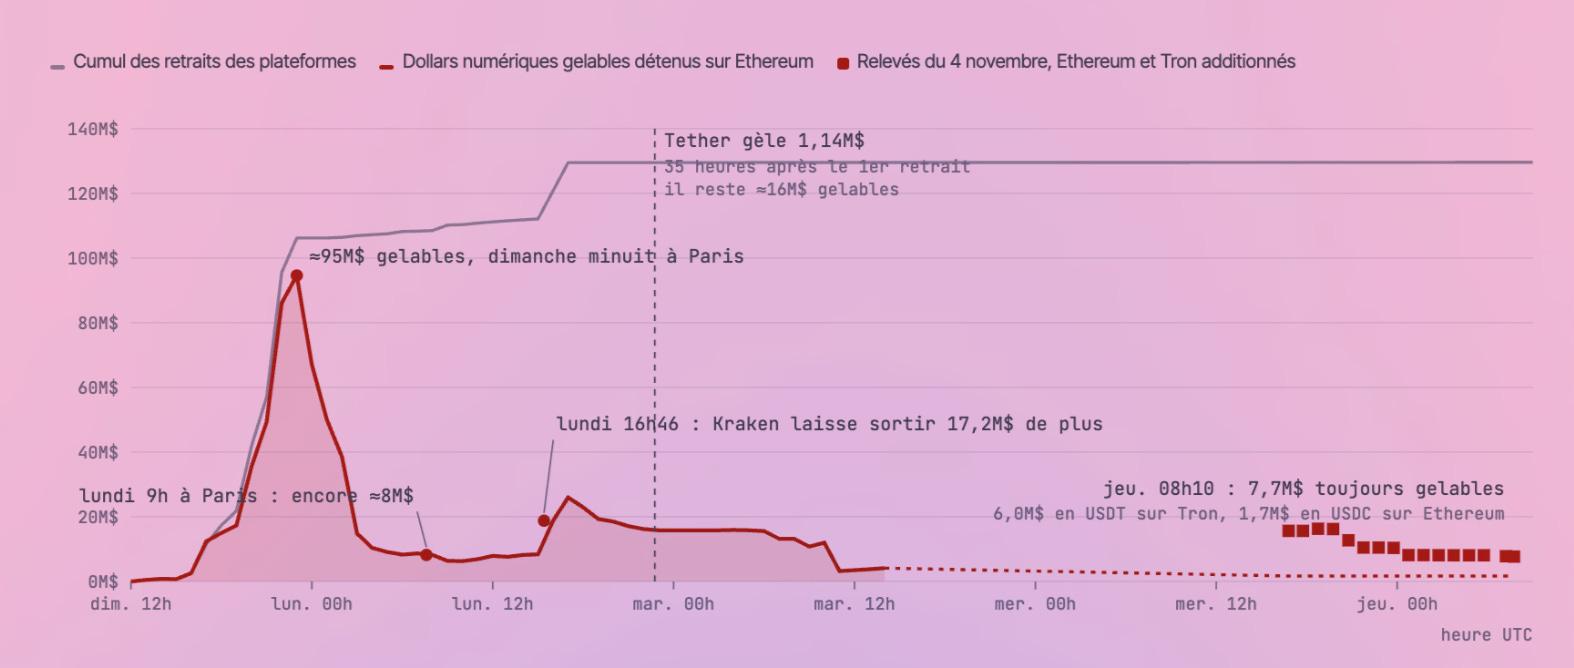
À minuit, 105M$ ont quitté les plateformes. Il en sortira encore 24M$ le lundi, et 90K$ le mardi : 361 retraits, 129,6M$ en tout, presque tout chez Kraken. Vers minuit, les portefeuilles des fraudeurs détiennent environ 95M$ en dollars numériques, encore gelables. Le lundi à 9h, à l’ouverture des bureaux, il en reste 8M$.
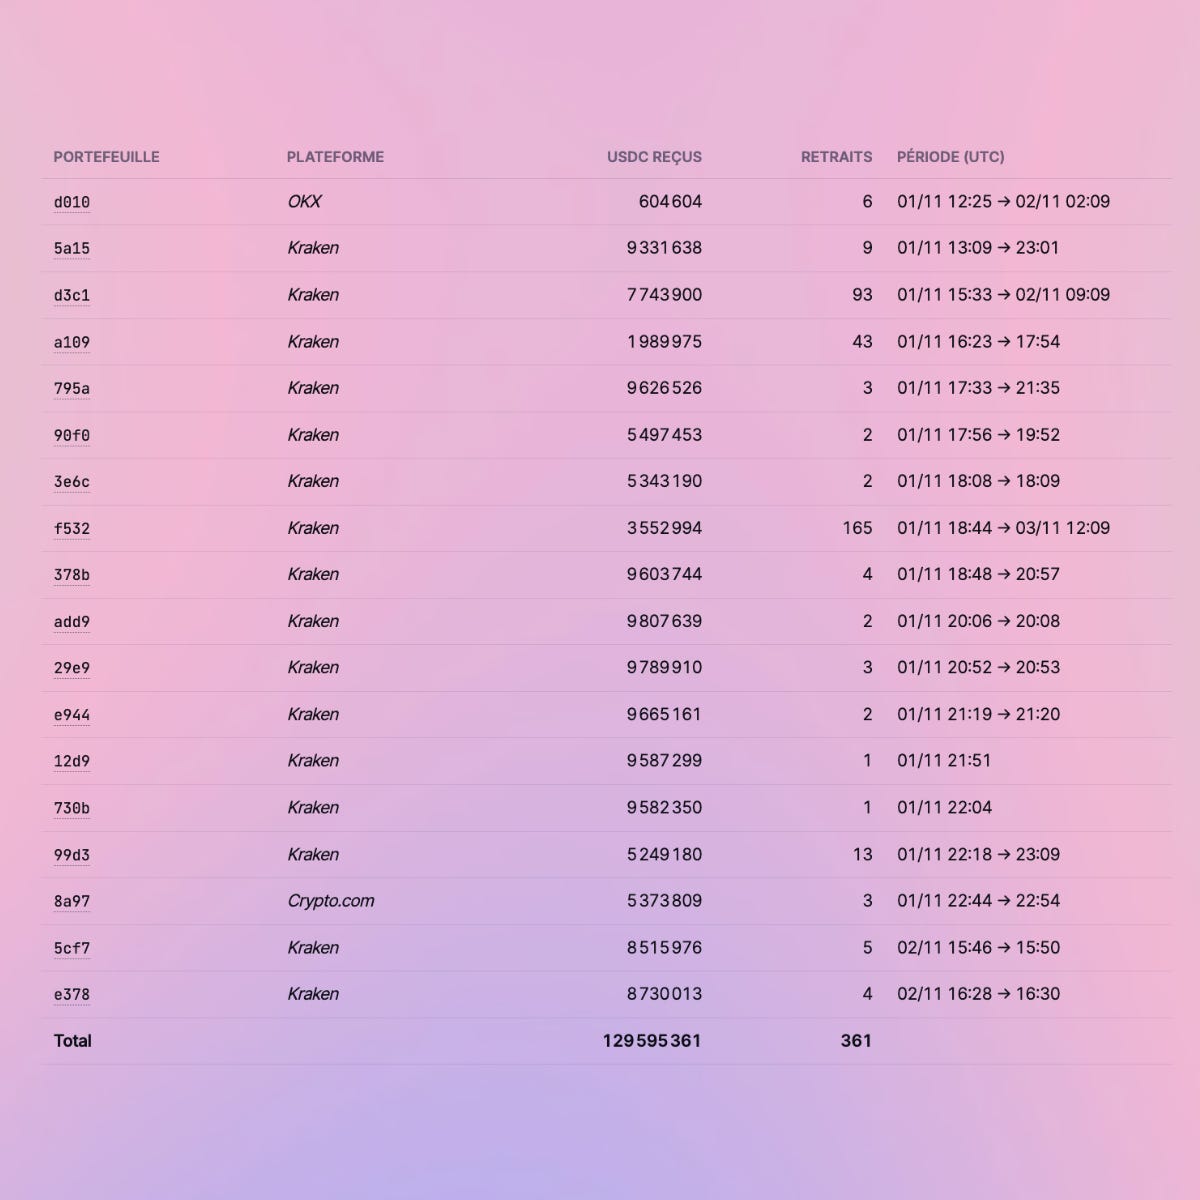
Les 18 portefeuilles qui ont reçu l’argent à la sortie des plateformes : la plateforme, le montant reçu en USDC, le nombre de retraits et leurs dates. 129,6M$ en tout, dont 95% venus du même portefeuille de sortie de Kraken.
🎹 Mélodie en sous-sol
Chez Kraken, un client vérifié ordinaire ne peut pas déposer plus de 100K$ par jour, et ses plafonds de retrait montent avec l'activité et l'ancienneté du compte6. Personne ne retire 9,6M$ d'un compte tout juste ouvert. Une telle opération suppose des moyens prêts avant le dimanche.
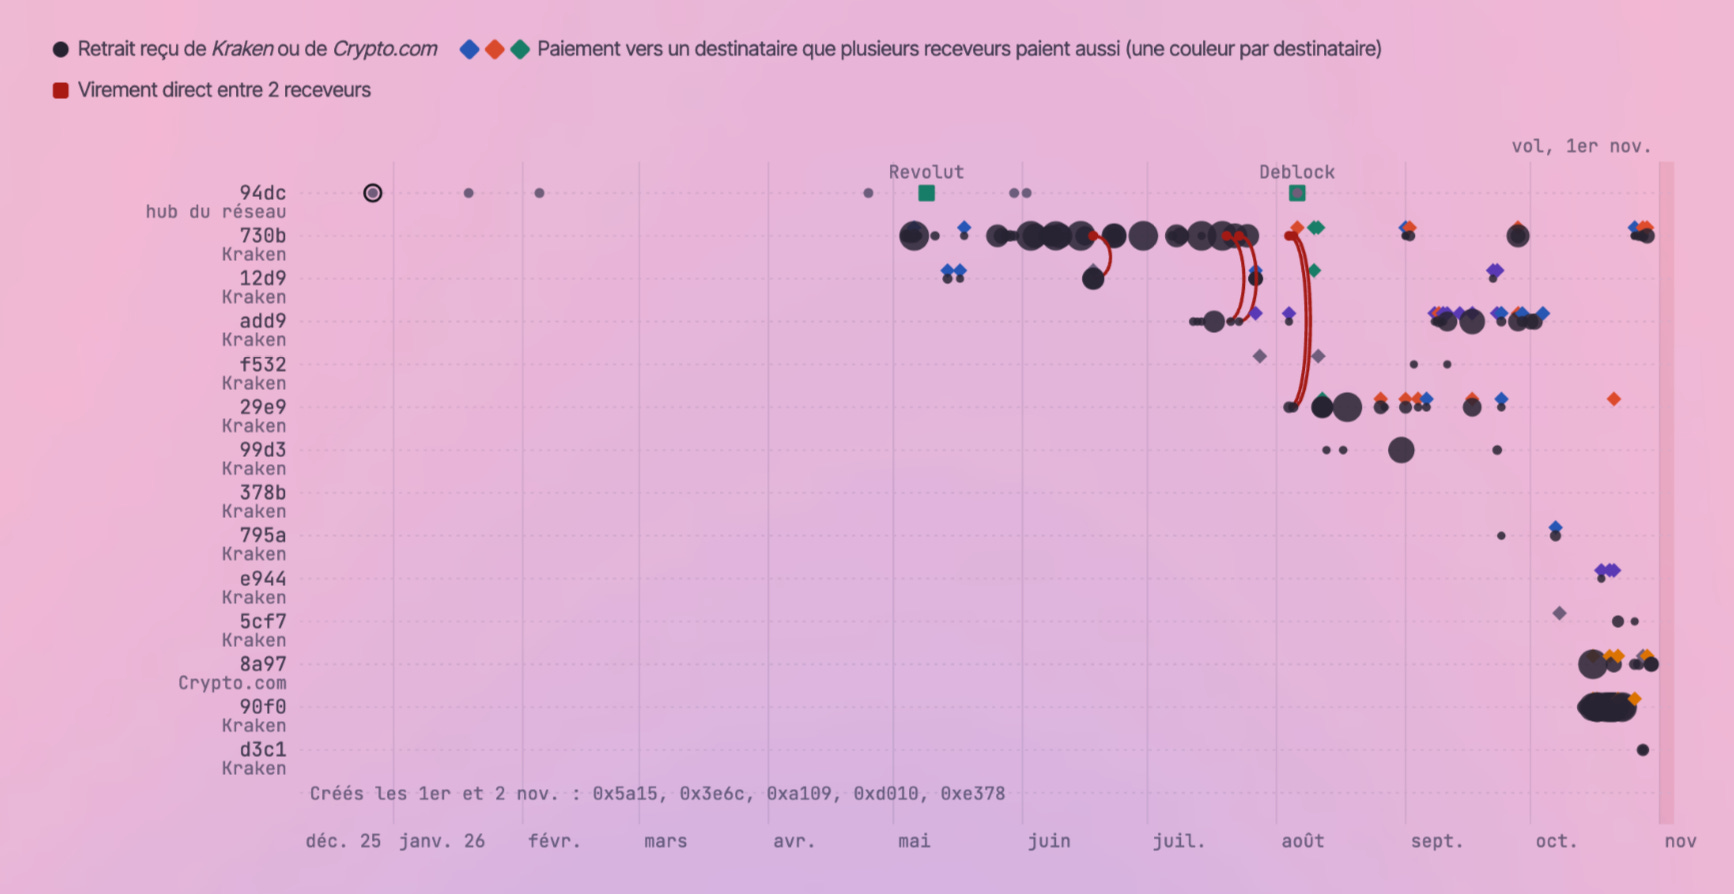
Voilà pourquoi, en réalité, le casse de la Toussaint commence bien avant, au printemps. Leurs comptes sont préparés, alimentés par petites sommes, mois après mois, pour faire monter les plafonds. Dans le jargon, des comptes chauffés. En remontant l'historique de chacun des 18 receveurs, Zero Bullshit a retrouvé les traces de la préparation : de mai à la fin octobre, 12 d'entre eux encaissent 132 retraits de Kraken et de Crypto.com, 2,34M$ au total. 5 des 6 adresses des gros retraits du dimanche sont alimentées depuis mai, juillet, août ou septembre. 3 autres adresses, qui ne font pas partie des 18 receveurs, reçoivent elles aussi des retraits de Kraken, 1,1M$ en tout, et en reversent une partie aux futurs receveurs.
Ce sont les adresses voisines de la préparation. Aucune ne figure dans les listes publiées par ZachXBT, l'enquêteur indépendant qui a révélé l'affaire. Toutes paient les mêmes destinataires et se paient parfois entre elles. Vues de loin, des particuliers qui achètent un peu de crypto et la font circuler. Le même argent a pu tourner plusieurs fois, mais pour retirer jusqu'à 133K$ d'une traite, il faut de vrais fonds. Au total, 2,34M$ passent par les receveurs pendant la chauffe, et la préparation immobilise plusieurs centaines de milliers de dollars pendant des mois, pour un butin qui n'arrive qu'à la fin. Il faut connaître la mécanique des plateformes sur le bout des doigts, et avoir de quoi l'alimenter.
Avant le vol
Chaque ligne est un portefeuille du réseau, de sa première transaction au 1er novembre. Chaque rond est un retrait reçu de Kraken ou de Crypto.com, chaque losange un paiement vers un destinataire que plusieurs portefeuilles paient aussi. 12 des 18 receveurs étaient actifs depuis le printemps.Reconstitution par Zero Bullshit
Voir la version interactive
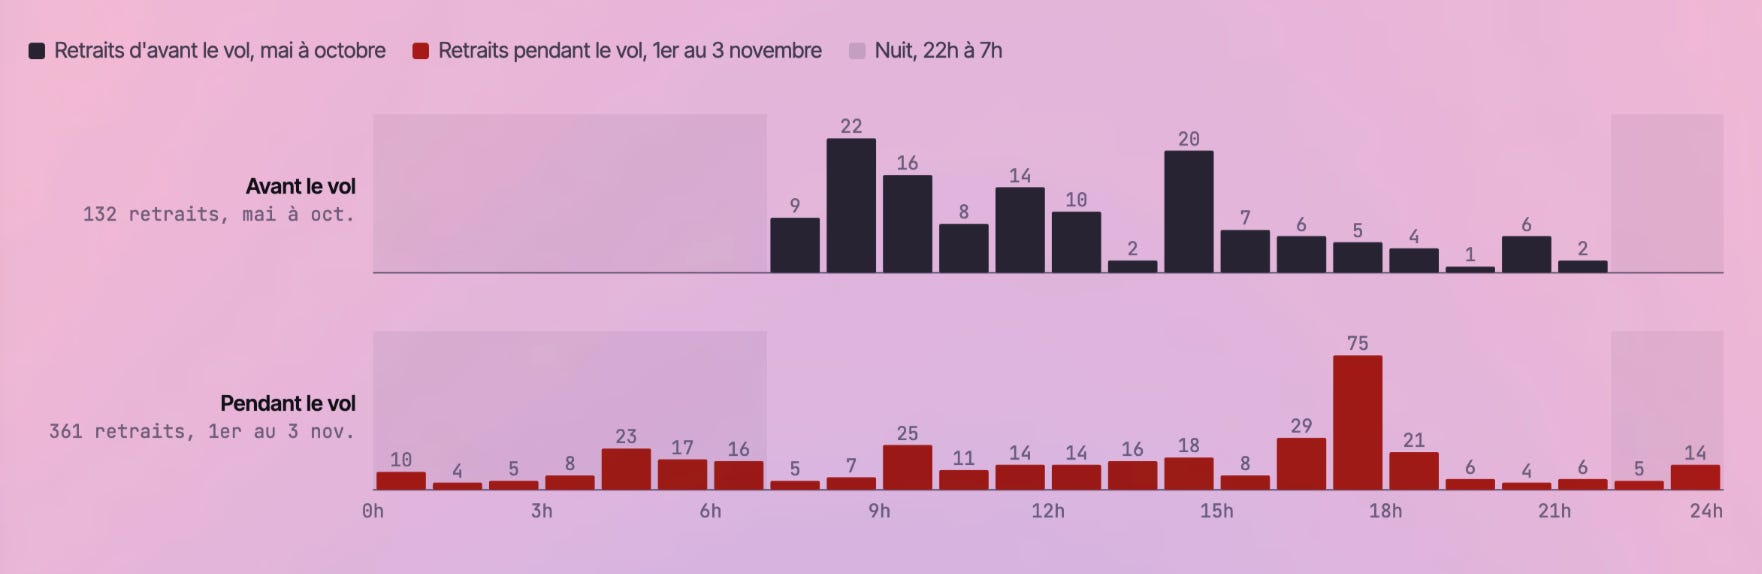
Zero Bullshit a relevé l’heure de chacun. Ces 132 retraits ont tous lieu entre 7h12 et 21h43, heure de Paris, et 11 seulement un samedi ou un dimanche. Horaires de bureau, pause déjeuner comprise. Ce rythme colle à un fuseau proche de celui de Paris, de Londres à Moscou, pas à l’Asie ni aux Amériques, où il tomberait en pleine nuit. Rien de tout cela ne livre un nom ni une nationalité : un compte se pilote de n’importe où. Reste un emploi du temps de semaine, tenu depuis l’Europe ou ses abords, 107 retraits sur 132 du lundi au jeudi. Comme si des travailleurs de bureau bien organisés avaient géré le casse du siècle depuis un open space à la moquette bleu pâle.
Le soir du casse, plus d’horaire. Le dimanche à 17h20, 3 comptes retirent en même temps, chacun avec son style. Dans la nuit, entre 1h et 7h, 2 comptes enchaînent encore 73 retraits en parallèle, jusqu’au lundi matin. La nuit suivante, plus rien ne bouge entre 1h et 7h. Extinction des feux. Plusieurs mains, des équipes qui se relaient et qui dorment, ou des programmes lancés à l’avance : la blockchain ne permet pas de trancher. Rien, en revanche, ne ressemble au travail d’un pirate isolé tombé 2 jours plus tôt sur une faille en tripotant Claude pendant la nuit.
À quelle heure
Nombre de retraits par heure de la journée, heure de Paris. En haut, les 132 retraits de mai à octobre, tous entre 7h et 22h, avec un creux à l’heure du déjeuner. En bas, les 361 retraits du vol, de jour comme de nuit. En grisé, la nuit, de 22h à 7h.Reconstitution par Zero Bullshit
Voir la version interactive
Les comptes passent les contrôles d’identité exigés en Europe, le KYC7. Plusieurs sources proches des plateformes affirment qu’au moins 2 des identités utilisées sont fausses, tirées de fuites de données récentes. Le journaliste spécialisé en crypto Grégory Raymond, rapporte lui aussi des KYC faux8. Les fuites ne manquent pas : en septembre, Revolut a reconnu avoir transmis des copies de pièces d’identité de clients, et peut-être des selfies de vérification, à un tiers qui se faisait passer pour une administration9. Kraken assure d’ailleurs qu’aucun compte n’a été piraté chez elle10. En réalité ces comptes n'ont pas besoin de l'être. Chauffés depuis le printemps, ils n'ont pas été détournés au dernier moment : ce sont les fraudeurs qui les pilotent, même quand ils sont ouverts au nom d'un autre, avec une identité volée. Ils ne servent qu'à changer des euros en dollars numériques, puis à les faire sortir.
Au centre de ce réseau, un portefeuille né fin décembre 2025 voit passer 6,9M$ volés à Arkéa. Dès janvier, il commerce avec une adresse qui lui fera suivre, le 1er novembre, une partie de l'argent volé, et qui traite déjà avec une autre du même réseau depuis l'automne 2024. Ce circuit appartient peut-être à des intermédiaires, des professionnels qui changent les cryptos de n'importe quel client contre une commission, plutôt qu'aux fraudeurs eux-mêmes : son ancienneté ne date pas forcément la préparation du casse. Entre mai et août, ce portefeuille central fait 2 petits envois qui ressemblent à des essais de sortie : 1,6K USDC vers la néobanque Revolut, puis 1,35K USDC vers Deblock, une néobanque française qui mêle compte en euros et cryptos, par une adresse ouverte chez Deblock le 5 août. Interrogée par Zero Bullshit, Deblock11 dit répondre aux demandes des autorités et ne jamais commenter la situation d'un compte ou d'une adresse. La société précise seulement que cette adresse n'a plus bougé depuis le 6 août. Toutes les autres plateformes gardent le même silence.
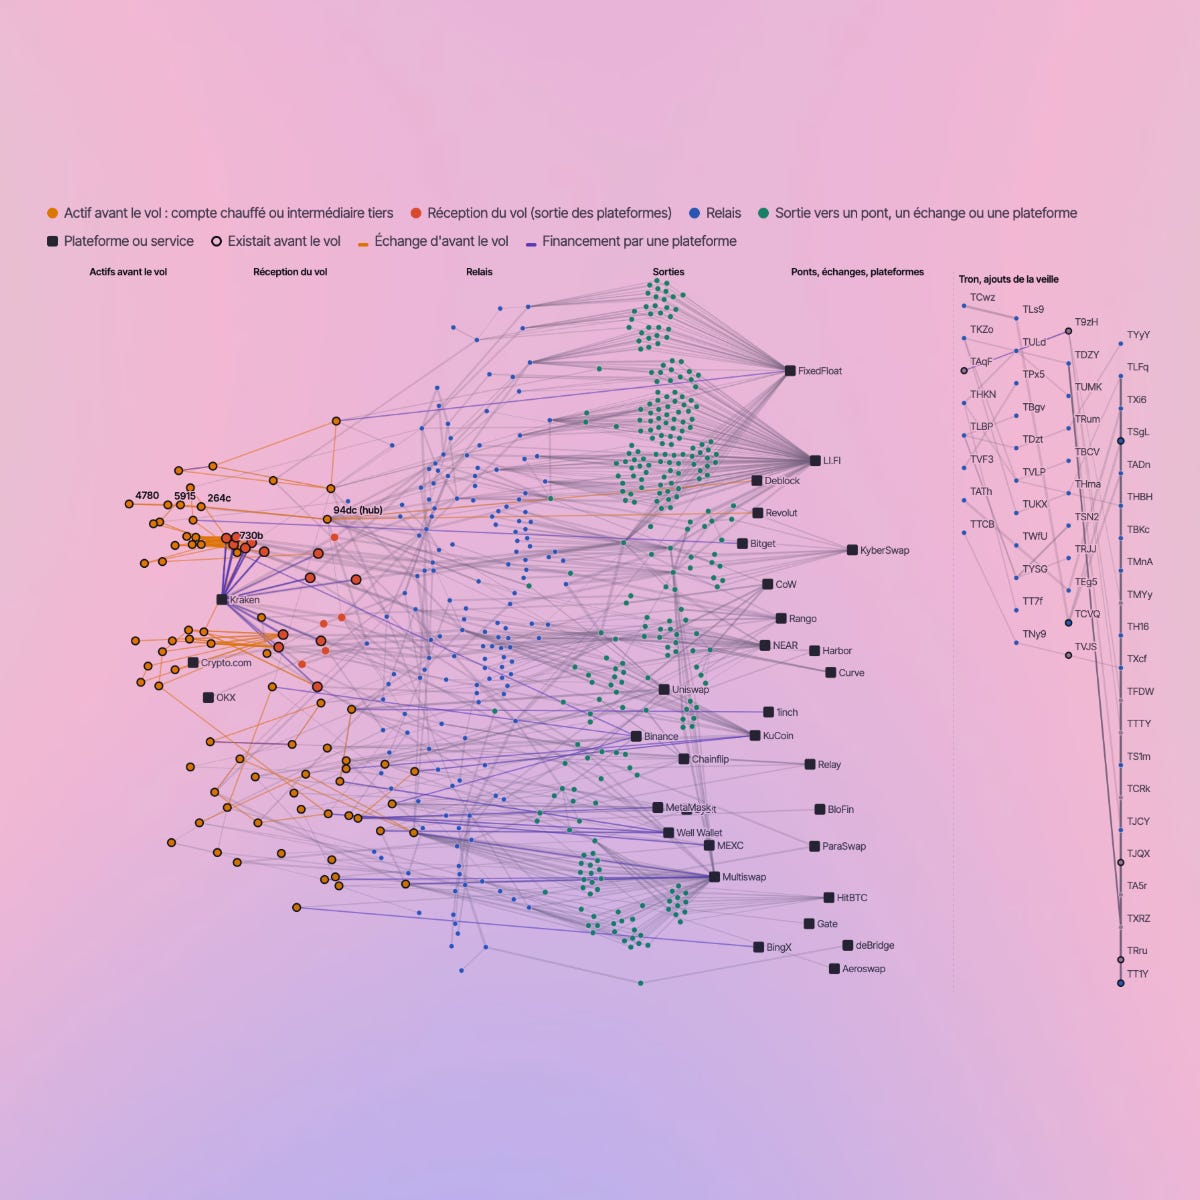
10 des 18 portefeuilles receveurs fonctionnent avec le « compte intelligent » de Trust Wallet, une application grand public. Un compte ordinaire signe ses opérations une par une et paie lui-même ses frais. Le compte intelligent permet d'en grouper plusieurs et de les faire exécuter, frais compris, depuis une autre adresse. Une adresse extérieure, active depuis août 2025 et forte de 11'500 transactions, relie la préparation et le vol. Entre le 31 août et le 4 novembre, elle envoie de quoi payer les frais de réseau, les petites sommes en ether exigées pour chaque transaction, à 38 portefeuilles du réseau, avant et pendant le vol. Un même payeur de frais, avant et pendant le vol : la chauffe et le casse sont branchés sur la même installation.
L'argent de la chauffe, lui, ne reste pas en place. Il passe d'une adresse du circuit à l'autre, puis ressort vers KuCoin, vers une adresse de dépôt de Bybit, attribuée à un client précis de la plateforme, ou se disperse : du 13 au 19 octobre, l'une des adresses du circuit envoie 694K$ en USDT, l'autre grand dollar numérique, à 37 adresses différentes. En octobre, le payeur de frais alimente aussi les destinataires de la chauffe, jusqu'à 348K$ pour l'un d'eux. Le 28 octobre, l'un des futurs receveurs verse 10,8K USDC à une adresse qu'un gros fournisseur d'USDT, plus de 3'800 transactions au compteur, approvisionne le même jour. Ce fournisseur y verse environ 180K$ jusqu'au 30 octobre, puis plus de 200K$ le 2 novembre, et cet argent rejoint le portefeuille central pendant le vol.
Qui alimente qui
Chaque point est un portefeuille, chaque carré une plateforme ou un service. À gauche, les portefeuilles qui existaient avant le vol, certains depuis 2024. À partir du 1er novembre, des centaines de portefeuilles neufs apparaissent en 3 jours. Seuls les transferts de plus de 10K$ sont tracés.Reconstitution par Zero Bullshit
Voir la version interactive
Le calendrier n’a rien d’improvisé non plus. Un virement SEPA classique, le virement standard en euros, ne circule pas le dimanche : il faut des paiements instantanés, ou des ordres partis avant, peut-être dès le vendredi. Leur date n’a pas été publiée. Le choix d’un dimanche férié n’a sans doute rien d’un hasard : moins de monde pour surveiller les comptes, et une nuit entière pour convertir avant le lundi matin. Celui de l’USDC non plus. Aucun retrait ne se fait en USDT, pourtant le dollar numérique le plus échangé au monde, émis par Tether. Depuis 2024 et 2025, pour se conformer à MiCA, le règlement européen sur les crypto-actifs, Kraken12, Crypto.com13 et OKX14 ne le proposent plus à leurs clients européens. Des comptes européens alimentés en euros ne peuvent guère acheter autre chose.
Les euros arrivent par virement depuis une banque : il faut en face des comptes capables de recevoir de gros virements en euros, ce que beaucoup de plateformes offshore n'ont pas. Il faut aussi de la profondeur pour changer plus de 100M€ en une soirée sans faire bouger les prix. Et un virement vers Kraken ressemble à celui de n'importe quel client qui achète des cryptos. Une fois le KYC passé, c'est même la réglementation qui ouvre les gros plafonds de retrait. Le choix de 3 plateformes réglementées n'a rien d'un hasard.
Qui tient les commandes ? La blockchain ne le dit pas. Le fournisseur de frais peut être un prestataire attitré ou un service de blanchiment à la demande. Un desk OTC15, un intermédiaire qui achète et vend de gros montants de cryptos directement entre 2 parties, hors des plateformes, paie les frais de réseau d’un des portefeuilles des fraudeurs, et l’une des adresses de la préparation envoie de l’argent à la même adresse de dépôt de KuCoin que lui. Ce desk fait passer des lots de 5 à 10M$ depuis avril.
Le jeudi 29 octobre, 3 jours avant le premier retrait, Binance, première plateforme d’échange de cryptos au monde, se fait voler 6,34G$, le plus gros vol de l’histoire des cryptos. Les pirates sont entrés par un développeur : approché sur LinkedIn par un faux recruteur, il a installé après 2 entretiens un « exercice de code » qui contenait un logiciel espion16. Depuis son poste, ils ont atteint ceux de 2 ingénieurs chargés des portefeuilles, puis lancé un programme malveillant sur les serveurs avec des identifiants volés17. Le FBI attribue l’attaque à la Corée du Nord¹⁵. L’entrée chez Arkéa ressemble fortement à celle de Binance : un tiers compromis, avec des droits sur les transactions. Rien n’établit pour autant de lien entre les 2 affaires, et ZachXBT exclut la piste nord-coréenne pour Arkéa18.
Le lendemain, vendredi 30 octobre, c’est Chainalysis, la société d’analyse qui aide plateformes et polices à suivre l’argent sur les blockchains, qui annonce s’être fait pirater. Un intrus a utilisé des agents d’intelligence artificielle pour entrer dans ses systèmes au cours du mois d’octobre, et emporté les noms, adresses e-mail et fonctions des utilisateurs de sa plateforme19, les enquêteurs et les équipes de conformité de ses clients. Chainalysis dit n’avoir trouvé aucun lien avec le vol de Binance, et rien ne relie cette fuite au casse d’Arkéa. Reste que 2 jours avant le premier retrait, ceux qui traquent l’argent sale ont vu leur propre annuaire partir dans la nature.
Dans son communiqué, Arkéa décrit :
« Une attaque sophistiquée venant de l’extérieur »
Sophistiquée, et surtout préparée de longue date, depuis le printemps au moins. Des comptes ouverts sous de fausses identités et chauffés pendant des mois, un outillage commun, un fournisseur de frais, une date choisie, une monnaie choisie. Pas une faille exploitée à la hâte : une opération de haut vol, montée pendant des mois.
🚨 Heat
Une fois l’argent sorti des plateformes, une 2e course commence. D’un côté, les fraudeurs, qui doivent changer leurs dollars numériques en quelque chose que personne ne peut geler. De l’autre, ceux qui peuvent encore les arrêter : les plateformes, qui peuvent bloquer le compte d’un client, et les émetteurs, Circle et Tether, qui peuvent bloquer d’un clic les jetons d’une adresse, où qu’elle se trouve. À condition qu’on leur signale les adresses : la victime, sa banque, une plateforme ou les autorités. Et vite, avant que l’argent ne change de forme. Zero Bullshit a rapproché, heure par heure, les mouvements de l’argent, les alertes publiques et les gels, du dimanche soir au jeudi matin. Certaines heures décisives restent inconnues, à commencer par celle où la banque a repéré la fraude. Les fraudeurs, eux, mènent la course heure par heure. Le premier gel visible sur la blockchain n’arrive que dans la nuit du lundi au mardi.
Dès 15h54 le dimanche, avant même les gros retraits, une première route s’ouvre, que Zero Bullshit a reconstituée adresse par adresse. Des portefeuilles du réseau envoient leurs USDC sur Arbitrum, une blockchain annexe d’Ethereum par laquelle passent les dépôts sur Hyperliquid, une plateforme d’échange décentralisée. L’argent y sert à acheter du XMR1, un jeton émis par Wagyu.xyz qui représente du Monero, la cryptomonnaie conçue pour que personne ne puisse suivre les paiements. Les achats passent par petits ordres, quelques dizaines de dollars à la fois. Wagyu promet de livrer du vrai Monero en quelques minutes, sans vérification d’identité20. Le même chemin, par Arbitrum, Hyperliquid et le Monero, a servi à préparer le vol de THORChain, en mai, selon Chainalysis21, et ZachXBT a montré en octobre que plus de 87% de l’argent passé par un service concurrent venait d’activités illicites22.
Le soir, à la sortie des plateformes, la moitié des sommes repart en moins de 72 secondes, à travers 508 portefeuilles, dont 442 sans aucune activité avant le 1er novembre. Chacun des 15 receveurs servis le dimanche répartit sa part entre plusieurs sorties. Une partie est changée en ether. Une autre prend des bridges, qui la font passer sur une autre blockchain. Une autre encore passe par des échanges instantanés, des sites qui convertissent une crypto en une autre en quelques minutes, sans ouvrir de compte. Le reste est déposé sur des plateformes. Le même schéma pour chaque receveur, en quelques minutes. Rien d'improvisé : la recette est écrite à l'avance, et appliquée au geste près. Elle utilise toutes les techniques de blanchiment que permet toute une partie de l'écosystème crypto.
Entre 1h et 5h du matin, dans la nuit du dimanche au lundi, 63M$ sont changés en ether. Une fois en ether, plus personne ne peut les geler. La fenêtre pour bloquer l’essentiel se referme avant l’ouverture des bureaux. Et les sommes atteignables se réduisent d’heure en heure.
La fenêtre de gel
En millions de dollars, ce que le voleur détenait en dollars numériques gelables, heure par heure depuis le premier retrait. 95M$ le dimanche à minuit, 8M$ le lundi à 9h. Le trait pointillé marque le premier gel de Tether, 35 heures après le premier retrait. À droite, les carrés suivent ce qui restait gelable sur Ethereum et Tron après les gels du 4 novembre au soir.Reconstitution par Zero Bullshit
Voir la version interactive
Le lundi à 13h28, ZachXBT publie sur Telegram 11 adresses du vol, avec un premier montant : 106M$23. N’importe qui peut désormais suivre l’argent. 3 heures plus tard, Kraken laisse encore sortir 17,2M$, plus de 27 heures après le premier retrait, vers 2 nouveaux portefeuilles, 8,73M$ pour l’un et 8,52M$ pour l’autre, en 45 minutes. La plateforme n’a pas dit quand elle a été prévenue. Avec les 15 du dimanche, cela fait 17 receveurs. Zero Bullshit a retrouvé le 18e, alimenté par petits retraits jusqu’au 3 novembre. Lui et 2 autres receveurs, dont l’un des gros retraits de 9,6M$, ne figurent ni dans la première liste de ZachXBT ni dans la seconde24. Ces 3 receveurs-là ne sont pas les 3 adresses voisines de la préparation : Zero Bullshit élargit le réseau connu des 2 côtés.
Dans la nuit du lundi au mardi, Tether gèle 1,14M$ d’USDT, 35 heures après le premier retrait. C’est le premier gel. Leurs portefeuilles détiennent alors encore environ 16M$ gelables, qui ne le seront pas. Circle ne gèle rien. Les émetteurs savent pourtant aller vite : le soir du vol de Binance, Tether a gelé plus de 1,567G$ en USDT, selon son DG Paolo Ardoino, et Circle plus de 800M$ en USDC25.
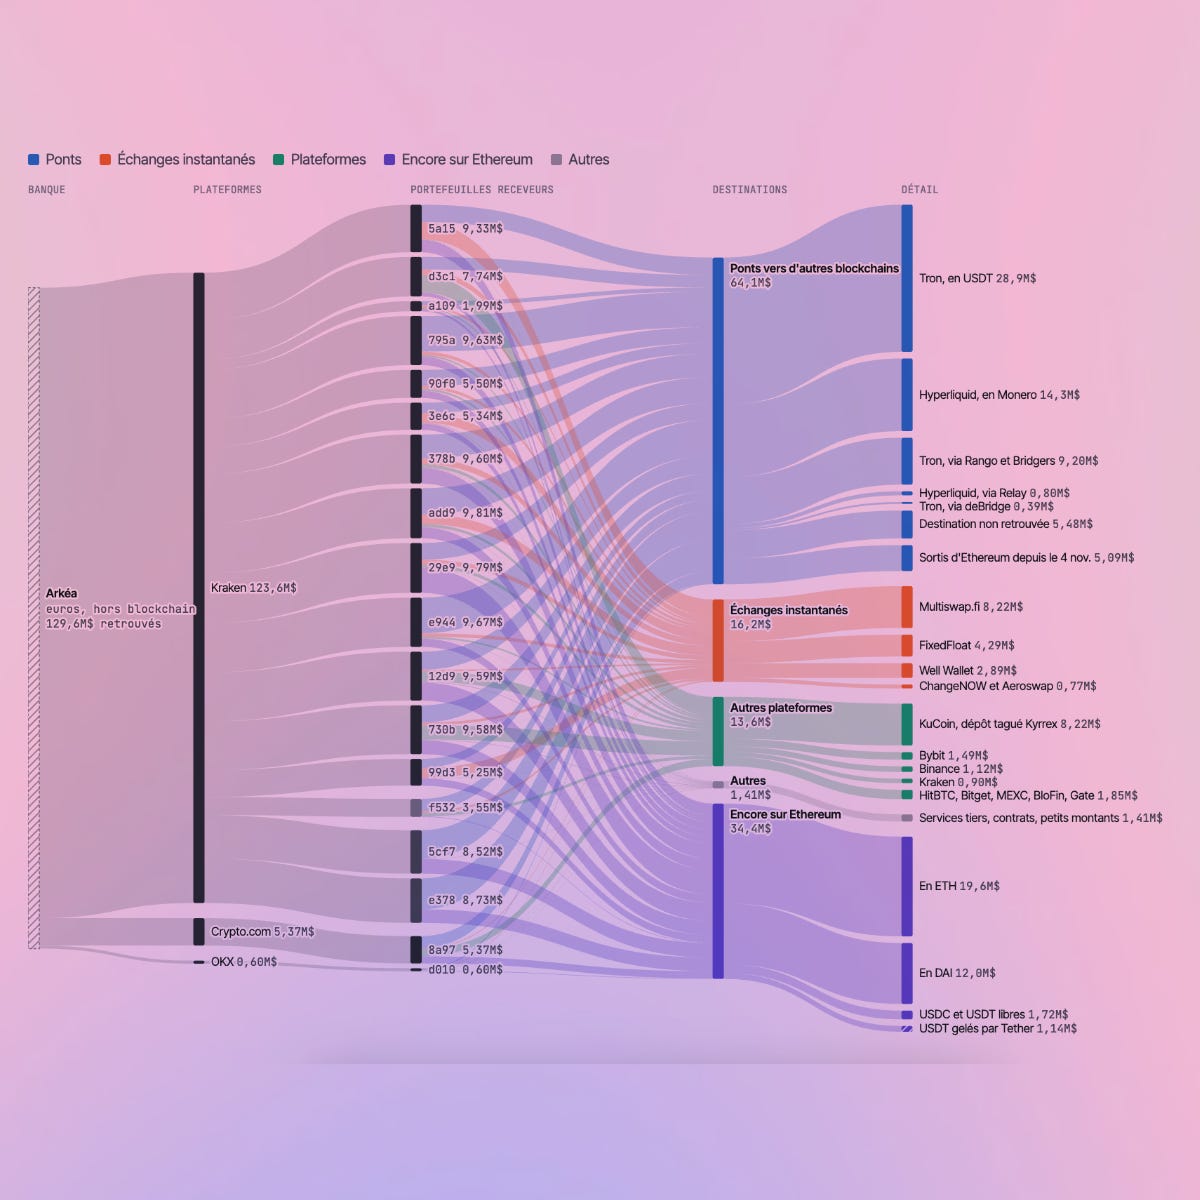
Une partie de l’argent repasse pourtant à portée de gel. Au fil des jours, les fraudeurs font arriver environ 40M$ en USDT sur Tron, la blockchain de l’USDT, où un transfert coûte quelques centimes et où se négocie l’essentiel des reventes de dollars numériques contre des espèces. Plus de la moitié des flux de cryptos illicites de 2024 y sont passés, selon la société d’analyse TRM Labs26. 9M$ y arrivent par Rango et par Bridgers, le bridge intégré aux applications Trust Wallet et SafePal. Sur Tron, l’USDT reste gelable par Tether.
Où il est allé
Les 129,6M$, des 3 plateformes jusqu’à leur destination, en millions de dollars : les ponts vers Tron, les échanges instantanés, Hyperliquid et le Monero, les autres plateformes, et ce qui reste sur Ethereum. Survoler un portefeuille affiche son parcours.Reconstitution par Zero Bullshit
Voir la version interactive
Le mardi 3 novembre, Kraken donne l’alerte, après avoir reçu d’une banque européenne des transferts d’un montant inhabituel, et bloque les transactions en cours. C’est 2 jours après le premier retrait, et au lendemain des 17,2M$ du lundi. La plateforme dit avoir restreint les comptes en cause et travailler avec les forces de l’ordre. Le même jour, ZachXBT relève son compteur à 133M$ et accuse la banque : faute de déclaration en bonne et due forme, plus de 30M$ que les polices européennes auraient pu geler ont été blanchis. Selon une source au sein de l’ACPR, l’autorité qui supervise les banques françaises, Arkéa a pourtant bien alerté son superviseur, avant que l’affaire ne devienne publique, sans pour autant être capable d’en donner les détails.
Le mercredi 4 novembre, l’affaire éclate en France. Plus de 100M€ de cryptomonnaies volés chez Fortuneo : pendant 2 jours, c’est la version qui circule. Franceinfo annonce un piratage de plus de 100M€, transformés en cryptomonnaie pour sortir de la banque27. Grégory Raymond évoque des virements partis de Fortuneo vers les comptes Kraken28. Et selon L’Agefi, cité par Decrypt, la banque a demandé en mai un agrément pour proposer des cryptos à ses clients29. L’amalgame vient tout seul. À 13h, le groupe bancaire coopératif breton reconnaît une « attaque » ayant permis des « opérations frauduleuses »30.
Les fraudeurs, eux, écoulent encore leur rapine. Dans l’après-midi, environ 740 ETH sont changés en USDT et envoyés sur Tron. Depuis midi, une adresse Tron créée le 3 novembre regroupe les USDT et en envoie 300K toutes les 15 minutes environ, 4,5M$ en 4 heures. Un intermédiaire prélève 0,15% au passage et reverse le reste sur une adresse de dépôt de Binance, qui peut identifier le titulaire du compte. D’autres USDT partent vers des services très actifs, qui reçoivent aussi l’argent de milliers d’inconnus. Ailleurs, l’argent continue de se diviser : les 25 adresses Tron alimentées par Rango et Bridgers ont déjà arrosé 40 nouvelles adresses.
À 17h30, 2e communiqué. Les attaquants sont entrés par la plateforme d'un prestataire, que le groupe ne nomme pas, l'argent est parti du compte propre de la banque vers « d'autres acteurs bancaires », puis a été converti en cryptos sur des plateformes spécialisées. La banque dément toute « entrée » par Fortuneo, sans dire d'où sont partis les virements. Pourquoi le nom de la banque en ligne est-il sorti ? Réinterrogées, les différentes sources s'emmêlent un peu, mais tout converge en réalité vers une personne externe à la banque, notamment en charge de Fortuneo, dont les accès auraient été compromis.
La blockchain confirme au moins ceci : aucune adresse du réseau n’a le profil d’un portefeuille de banque ou de conservateur. Le groupe assure enfin que ses dispositifs lui ont permis² :
« D’identifier très rapidement les activités suspectes »
Au même moment, d'après les relevés de Zero Bullshit, 15,6M$ peuvent encore être bloqués sur la blockchain. Gabriel de Brosses, ancien directeur de la cybersécurité du groupe La Poste, interrogé par Le Monde, est plus sévère :
« Les alertes auraient dû sonner. »
Le groupe affirme qu'une partie des fonds a pu être bloquée, sans dire laquelle. Des virements stoppés avant leur conversion n'apparaîtraient pas sur la blockchain, où le seul gel visible est alors celui de Tether.
Vers 22h, Tether frappe enfin sur Tron. Une adresse qui vient de recevoir 3,06M$ du réseau est gelée avec 2,95M$ d'USDT. Une 2e suit dans l'heure, avec 2,25M$, puis une 3e avant 2h30, avec 2,22M$. Celle-là a été créée dans la nuit du 4 au 5 novembre, au bout d'une chaîne de plus de 60 adresses, chacune vidée en quelques minutes. Au total 7,4M$, plus de 80 heures après le premier retrait. Circle n'a toujours rien gelé. Selon une source judiciaire, le parquet de Paris a ouvert une enquête pour atteinte à un système informatique en bande organisée, confiée à l'Office anticybercriminalité.
Le jeudi 5 novembre, entre 8h16 et 8h26, Zero Bullshit voit l’une des 3 adresses voisines de la préparation, payée avant le vol par 3 des receveurs, recevoir encore 141K USDC du même portefeuille de sortie de Kraken, en 4 retraits. Elle en a reçu 9,4K le 3 novembre et 34,6K le 4. Elle retirait déjà des montants comparables en septembre. Soit le compte qui l’alimente appartient à un tiers sans lien avec le vol, soit au moins un compte relié aux receveurs est encore ouvert chez Kraken, qui dit pourtant avoir restreint les comptes en cause dès le 3 novembre.
🔴 Épilogue, Le Cercle rouge
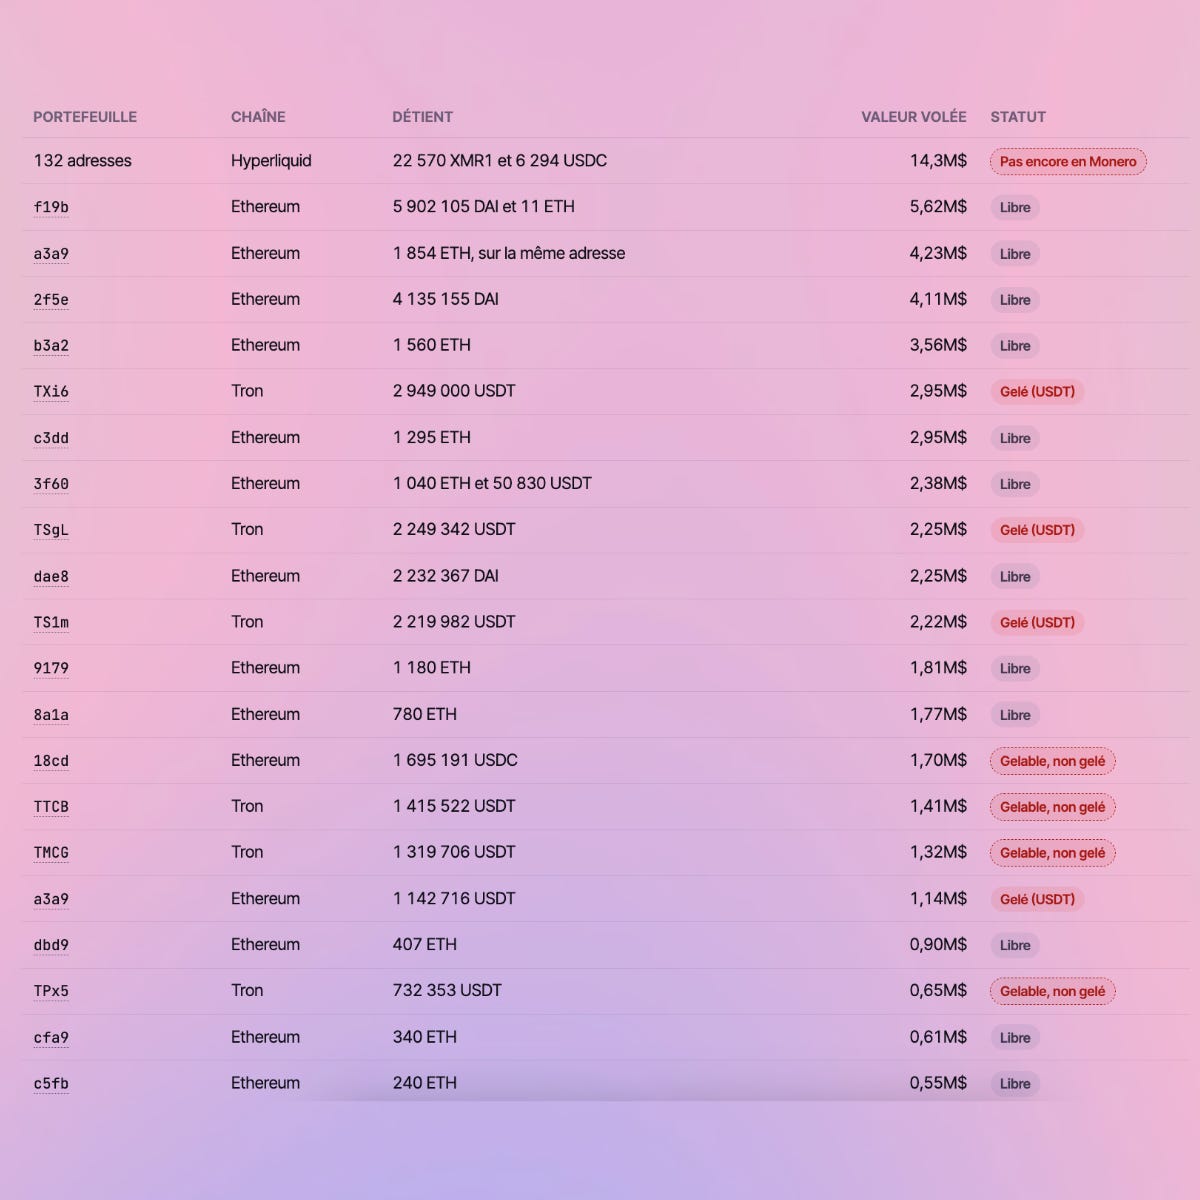
Au bout de la course, le 5 novembre à 5h10, 8,6M$ sont gelés, moins de 7% des 129,6M$ suivis à la trace. 6,4M$ d'USDT attendent encore sur 22 adresses Tron et 1,70M$ d'USDC sur Ethereum, toujours gelables, toujours pas gelés. Vers 4h30, un de leurs portefeuilles a changé 1'350 ETH en 3,25M$ de DAI, que personne ne peut geler. Dans la même nuit, 0,34M$ de plus ont pris la route du Monero. Sur Hyperliquid, 125 adresses ont déposé 14,25M$, changés en 22'570 XMR1 qui attendent encore. Il suffit d'un retrait pour les changer en vrai Monero. Ailleurs, plus de 8M$ ont fini sur un compte de dépôt de KuCoin que TRM attribue à la plateforme Kyrrex, environ 16M$ sont passés par des échanges instantanés, et pour 5,5M$ partis par d'autres services, la destination n'a pas pu être établie.
Où est l’argent maintenant
Les portefeuilles qui détiennent encore l’argent volé, ce qu’ils détiennent, sa valeur et son statut : gelé, gelable mais pas gelé, ou libre. Relevé du 5 novembre à 5h10, mis à jour chaque heure sur le site.Reconstitution par Zero Bullshit
Voir la version interactive
Combien, au juste ? Le groupe n’a pas donné de montant définitif, mais il confirme l’ordre de grandeur de 118M€, un peu plus de 1% de ses 10,5G€ de capitaux propres, le matelas qui appartient à la banque et absorbe ses pertes. Zero Bullshit a suivi 129,6M$. ZachXBT parle de 133M$ et soupçonne un montant plus élevé31. Hors des 18 receveurs et des 3 adresses voisines, 2 autres adresses absentes de ses listes ont reçu 0,14M$ de plus de Kraken et les ont reversés au réseau, sans combler l’écart. Le dimanche après-midi, 686K$ en USDT sont aussi sortis de Kraken vers le desk OTC. Ses retraits ressemblent à son activité habituelle. Ils ne sont pas comptés. Mais sur la blockchain rien n’indique que des montants supérieurs aient pu sortir en parallèle.
Restent quand même une floppée de questions, sur la régulation et sur les cryptos. Autant pour les pros que les antis.
Arkéa est une banque supervisée par l’ACPR, et 118M€ partent de son propre compte. Kraken, en Irlande, Crypto.com et OKX, à Malte, détiennent une licence européenne MiCA et doivent vérifier l’identité de chaque client. Elles ouvrent pourtant des comptes aux fraudeurs, dont au moins 2 sous de fausses identités selon plusieurs sources, les laissent chauffer pendant des mois, puis sortir 129,6M$ en 3 jours. Kraken laisse encore partir 17,2M$ le lundi, 3 heures après l’alerte publique de ZachXBT. Circle, agréée en France par l’ACPR pour émettre l’USDC en Europe32, ne gèle rien. Tous réglementés, tous supervisés, et aucun n’a arrêté l’argent.
Même histoire de l’autre côté de la réglementation. Les promoteurs des cryptos ressortent l’argument à chaque affaire : la blockchain ne servirait pas au blanchiment, puisque tout y reste traçable. Ici, cette transparence a surtout permis de compter ce qui partait. Chaque heure, la piste s’allonge : 508 portefeuilles sur Ethereum, des chaînes de 60 adresses sur Tron, des dépôts mêlés à ceux de milliers d’inconnus. Au bout de la route, il y a le Monero, et là, plus rien ne se lit. Traçable, oui, jusqu’à un certain point. Ce qui ne mène pas très loin.
En euros, la course aurait été autrement plus difficile à gagner. La somme serait restée sur des comptes au nom de quelqu’un, avec des virements qu’une banque peut rappeler. L’autre promesse, celle d’un argent décentralisé que personne ne peut censurer, ne tient pas davantage. Ici, 2 sociétés privées, Tether et Circle, peuvent bloquer l’argent, et décident seules. Tether l’a fait, mal et tard, 35 heures puis 80 heures après le premier retrait. Circle, jamais. La banque ne dit toujours pas à quelle heure la fraude a été repérée, ni quand ni à qui les demandes de blocage ont été adressées.
Le Crédit Mutuel Arkéa appartient à ses caisses locales de Bretagne et du Sud-Ouest, donc à leurs sociétaires. Les 118M€ partis un dimanche de Toussaint pèsent environ un quart de ce que le groupe a gagné en 2025, 450M€. Le sociétaire d’une caisse du Finistère n’a rien perdu sur son compte. Sa banque, si. Et elle lui appartient, ça change tout.
Sollicitée par Zero Bullshit, Arkéa n’avait pas répondu à l’heure de publication.
Zero Bullshit remercie ses partenaires annuels qui accompagnent nos différentes publications.
Vous pouvez vous aussi communiquer auprès des 500K abonnés des newsletters de Meelton.
💡 Pour soutenir Zero Bullshit vous pouvez :
Communiquer en tant qu’annonceur dans cette newsletter, auprès des 500’000 abonnés de toutes les newsletters éditées par Meelton
Soutenir via un don unique ou récurrent, vous êtes plus de 50’000 à lire chaque édition. Si 1 sur 5 donnait 1€ / mois, le financement de Zero Bullshit serait assuré.
Vous abonner aux autres newsletters de Meelton, comme A Free Lunch, The Long Bet, Helvetica ou Le Brief Patrimonial, et désormais découvrir Le Back Office, les coulisses de ces publications.
💡 Zero Bullshit cherches des infos sur
OKCGO / Laurent Villa / Chloé Albertini / Laurent Perrier
Les dossiers BVH / Clubfunding / SGM
Gruppo San Donato
Le Conservateur
Europlasma
Magellim
Résultats financiers annuels 2025, Crédit Mutuel Arkéa, communiqué, 19 février 2026
Informations complémentaires suite à l'attaque dont le Crédit Mutuel Arkéa a été victime, Crédit Mutuel Arkéa, communiqué, 4 novembre 2026, 17h30
Avec la cyberattaque au Crédit mutuel Arkéa, les banques européennes prennent conscience de l'ampleur de leur vulnérabilité, Lucie Robequain et Martin Untersinger, Le Monde, 4 novembre 2026
C’est rigolo mais ça veut aussi dire Centralized Exchange
Rapport annuel 2025 (Form 10-K), Circle Internet Group, SEC
View Your Deposit and Withdrawal Limits, Kraken, centre d'aide
Know your customer, formulaire permettant notamment de connaitre l’identité du client
Publication X, Grégory Raymond, 4 novembre 2026
Revolut confirms customer data breach through fake government requests, Jagmeet Singh, TechCrunch, 12 septembre 2026
Kraken restricts accounts linked to suspected $133M EU crypto theft, Ezra Reguerra, Cointelegraph, 3 novembre 2026
Note conflit d’intérêts : Deblock a par le passé été annonceur de Zero Bullshit
Kraken to delist Tether's USDT, 4 other stablecoins in Europe, Helen Partz, Cointelegraph, 1er février 2025
Crypto.com to Delist USDT, Nine Tokens in EU by January 31, 2025, Under MiCA Rules, DeepNewz, The Defiant, 29 janvier 2025
OKX to pull USDT trading pairs in Europe, Elizabeth Napolitano, The Block, 18 mars 2024
« over the counter », de gré à gré
North Korea used LinkedIn, fake job interviews to trick Binance engineer in $6.3 billion hack, Jeff John Roberts, Fortune, 3 novembre 2026
Binance's $6.3 billion hack began with a fake job interview, and a campaign 'built over many months', Oliver Knight, CoinDesk, 3 novembre 2026
FBI blames North Korea for stolen billions from Binance in biggest hack in history, Associated Press, ITV News, 31 octobre 2026
Chainalysis discloses data breach from "offensive agentic techniques", Ax Sharma, BleepingComputer, 31 octobre 2026
Wagyu.xyz Reaches $700M in Monero Volume and Launches Public API for Pre-Execution Compliance Routing, communiqué de Wagyu.xyz diffusé par Chainwire, 14 août 2026
Chainalysis Traces THORChain Hacker's Pre-Attack Monero-Hyperliquid Trail, Dishita Malvania, The Crypto Times, 16 mai 2026
ZachXBT links over 87% of FreedomXMR inflows on Hyperliquid to illicit funds, Olivia Stephanie, crypto.news, 20 octobre 2026
Alerte sur la perte de 106M$ par une entité européenne, avec la liste des adresses, ZachXBT, canal Telegram « Investigations by ZachXBT », 2 novembre 2026
Mise à jour : 133M$ et défaut de déclaration, ZachXBT, canal Telegram « Investigations by ZachXBT », 3 novembre 2026
Binance pauses withdrawals after suspected $3B+ hack as Tether, Circle freeze $2.4B, Eamonn Sheridan, investingLive, 29 octobre 2026
Over half of illicit crypto activity in 2024 was on Tron: TRM Labs, Liam Kelly, DL News, 10 février 2025
Le Crédit Mutuel Arkéa victime d'un piratage de plus de 100 millions d'euros sans répercussion pour les clients, Isabelle Raymond, Franceinfo, 4 novembre 2026
Publication X, Grégory Raymond, 4 novembre 2026
ZachXBT Names French Bank Crédit Mutuel Arkéa as Alleged Victim of $133M Crypto Theft, Decrypt, 4 novembre 2026
Communiqué de presse, Crédit Mutuel Arkéa, 4 novembre 2026, 13h
Mise à jour : le Crédit Mutuel Arkéa désigné, ZachXBT, canal Telegram « Investigations by ZachXBT », 4 novembre 2026
Circle est le premier émetteur mondial de Stablecoin à se conformer au règlement MiCA, Circle, communiqué, Business Wire, 1er juillet 2024